TL;DR: Op 21 oktober 2026 heeft het PHP-team twee kritieke lekken gedicht (CVE-2026-109618 en CVE-2026-109619, beide met een ernstscore van 9,2 op 10). Een aanvaller kan er zonder in te loggen code mee uitvoeren op je server. De fix zit in PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35. Draait je WordPress-site op een lager nummer, of op PHP 8.1 of ouder? Dan ben je kwetsbaar totdat je hoster PHP bijwerkt. WordPress, je thema en je plugins updaten helpt hier niet. Controleer vandaag je PHP-versie via Gereedschap > Sitediagnose > Informatie > Server.
“Mijn site doet het gewoon, dus ik heb er geen last van.” Dat horen we deze week vaak. En het is precies de verkeerde conclusie.
Dit lek zit niet in WordPress, niet in een plugin en niet in je thema. Het zit in PHP zelf: de software op de server waar je hele website op draait. Een site die normaal werkt zegt dus niets over of het gat open of dicht is. Dat zie je pas als je het versienummer bekijkt.
In dit artikel leggen we uit wat er aan de hand is, hoe je in twee minuten controleert of jouw site kwetsbaar is en wat je dan moet doen. Geen paniekverhaal, wel een duidelijk stappenplan. En we vertellen hoe we dit bij onze eigen onderhoudsklanten hebben opgepakt.
Wat is het PHP-lek van oktober 2026 precies?
Het gaat om twee fouten in de kern van PHP waarmee een aanvaller op afstand code kan uitvoeren op je server, zonder inloggegevens. In de beveiligingswereld heet dat unauthenticated remote code execution. Dat is de ernstigste categorie die er is: wie binnenkomt, kan in principe alles.
De twee lekken staan geregistreerd als CVE-2026-109618 en CVE-2026-109619. Beide kregen een CVSS-score van 9,2 op een schaal van 10. Onderzoekers noemen het duo “php2shell”.
Wat het extra vervelend maakt: de details lekten op 20 oktober uit vóór de geplande fix. Het PHP-team heeft de update daarom een dag naar voren gehaald en op 21 oktober uitgebracht. Inmiddels circuleert er code die claimt het lek te misbruiken. Of die werkt is niet bevestigd, maar het signaal is duidelijk: dit is geen lek om “even af te wachten”.
PHP draait op vrijwel elke webserver die WordPress, WooCommerce, Joomla, Drupal of Laravel serveert. Volgens het PHP-team is elke installatie die webverzoeken afhandelt geraakt, ongeacht of PHP via PHP-FPM, Apache, LiteSpeed of een andere manier draait. Een sterk wachtwoord of een securityplugin lost dit niet op. Alleen een nieuwere PHP-versie op de server dicht het gat.
| PHP-reeks | Veilige versie | Status |
|---|---|---|
| 8.5 | 8.5.12 of hoger | Fix beschikbaar |
| 8.4 | 8.4.27 of hoger | Fix beschikbaar |
| 8.3 | 8.3.36 of hoger | Fix beschikbaar |
| 8.2 | 8.2.35 of hoger | Fix beschikbaar, ondersteuning stopt 31 dec 2026 |
| 8.1 en ouder | Geen officiële fix | Niet meer ondersteund; overstappen |
Is jouw WordPress-site kwetsbaar? Zo controleer je het in twee minuten
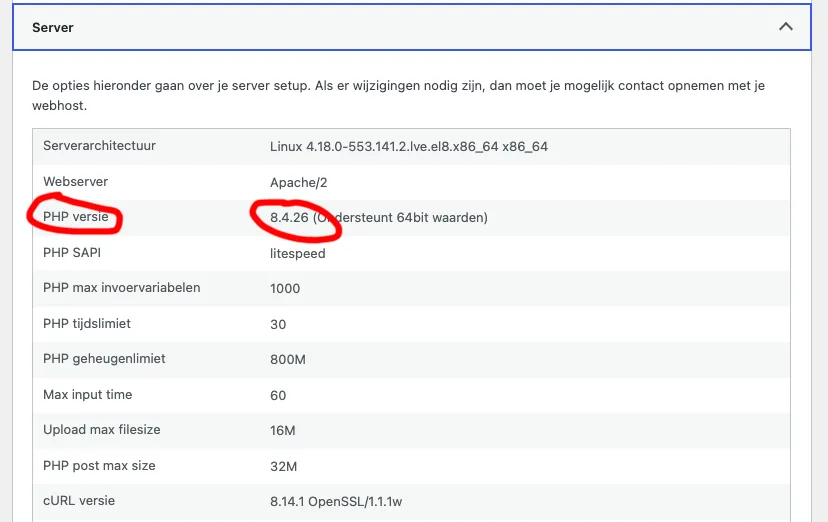
Je bent kwetsbaar als het volledige versienummer van PHP lager is dan 8.5.12, 8.4.27, 8.3.36 of 8.2.35, of als je op 8.1 of ouder draait. Je vindt dat nummer in WordPress zelf, zonder in te loggen bij je hoster.
- Log in op WordPress en ga naar Gereedschap > Sitediagnose.
- Klik bovenaan op het tabblad Informatie.
- Klap het blok Server open.
- Kijk bij PHP-versie. Noteer het hele nummer, dus ook de cijfers achter de laatste punt.
Zie je bijvoorbeeld 8.3.36? Dan is de fix aanwezig. Zie je 8.3.35 of lager? Dan niet. Het verschil zit in dat laatste cijfer, dus kijk goed.
Let op: geen waarschuwing betekent niet dat je veilig bent
Sitediagnose toont alleen een melding als je PHP-reeks als geheel verouderd is. Draai je 8.4.26, dan ziet WordPress een nette, moderne versie en zwijgt het. Toch mis je dan precies de update die dit lek dicht. Vertrouw dus niet op het ontbreken van een waarschuwing, maar vergelijk het nummer zelf met de tabel hierboven.
Geen WordPress of geen toegang tot het dashboard?
Log dan in bij het controlepaneel van je hoster (DirectAdmin, Plesk, cPanel of een eigen paneel) en zoek naar PHP-instellingen of PHP-versie. Staat er alleen “PHP 8.4” zonder het derde cijfer? Vraag je hoster dan of de beveiligingsrelease van 21 oktober 2026 is doorgevoerd. Een goede hoster kan die vraag direct beantwoorden.
Wat moet je nu doen? In vier stappen naar een veilige PHP-versie
De oplossing is simpel: PHP bijwerken naar een versie met de fix. De uitvoering vraagt wel wat voorbereiding, zeker als je van reeks wisselt (bijvoorbeeld van 8.1 naar 8.3).
Stap 1: maak een back-up
Een volledige back-up van bestanden én database. De meeste hosters bieden dit met één klik in het controlepaneel. Doe dit altijd, ook als je alleen binnen dezelfde reeks bijwerkt. Een back-up kost vijf minuten; een site die niet meer start kost een avond.
Stap 2: werk WordPress, thema en plugins bij
Niet omdat dit het lek dicht (dat doet het niet), maar omdat oude plugins vaker breken op een nieuwere PHP-versie. Blijf je in dezelfde reeks, bijvoorbeeld van 8.3.35 naar 8.3.36? Dan is dit risico vrijwel nul. Spring je van 8.1 naar 8.3 of 8.4? Dan wil je dat alles up-to-date is voordat je overschakelt.
Stap 3: zet de PHP-versie om
Dit doe je in het controlepaneel van je hoster, meestal onder PHP-instellingen of PHP-selector. Kies de hoogste versie binnen je reeks, of stap over naar 8.3 of 8.4 als je nog op 8.1 of 8.2 zit. Staat de nieuwe versie er nog niet tussen? Dan heeft je hoster de release nog niet uitgerold. Bel of mail ze; op 21 en 22 oktober zijn veel hosters hier dag en nacht mee bezig geweest.
Beheert een webbouwer je hosting? Vraag dan expliciet of de PHP-release van 21 oktober is doorgevoerd en welk versienummer er nu draait. “We hebben alles geupdatet” is geen antwoord. Een versienummer wel.
Stap 4: test je site
Loop na de wissel de pagina’s langs die er het meest toe doen: homepage, contactformulier, inloggen op WordPress. Heb je een webshop? Plaats een testbestelling en doorloop de betaling. Controleer daarna opnieuw het versienummer in Sitediagnose. Pas als dat klopt ben je klaar.
Wisselen van reeks kan plugins breken die jaren niet zijn bijgewerkt. Dat is vervelend, maar het is ook een signaal: die plugin was toch al een risico. Lees meer over hoe je dat structureel voorkomt in ons artikel over WordPress preventief beveiligen.
Wat als je site al gehackt is?
Dan is PHP updaten niet genoeg. De update dicht de deur, maar wie al binnen was heeft die deur niet meer nodig. Een aanvaller laat vrijwel altijd een eigen ingang achter: een extra beheerder, een bestand in wp-content of een stukje code in de database.
Signalen om op te letten in de komende weken: onbekende gebruikers in WordPress, bestanden met vreemde namen in uploads of de hoofdmap, een site die ineens doorstuurt naar andere domeinen, of een waarschuwing van Google in Search Console. Zie je zoiets? Update PHP dan wél, maar ga daarna niet zelf bestanden verwijderen. Daarmee wis je het bewijs dat nodig is om te achterhalen hoe de aanvaller binnenkwam.
Wat je in de eerste uren doet staat in Mijn WordPress-site is gehackt: wat nu?. Waarom opschonen zonder oorzaak zelden werkt, lees je in Hoe verwijder je malware van een WordPress-site?. En wat herstel kost, staat in Wat kost het herstellen van een gehackte WordPress-site?.
Hoe wij dit bij onze onderhoudsklanten oppakken
Voor klanten met een WordPress onderhoudsabonnement hoefden wij niet te wachten tot er een melding binnenkwam. Van elke site weten we welke PHP-versie er draait en bij welke hoster die staat. Zodra een beveiligingsrelease beschikbaar komt, controleren we per site of de hoster de nieuwe versie aanbiedt, zetten we de versie om en lopen we de belangrijkste pagina’s na.
Waar sites nog op 8.1 draaien, adviseren we om niet alleen naar een veilige versie te gaan, maar meteen naar 8.3. Anders staan we eind december opnieuw met dezelfde klus, als de ondersteuning van 8.2 stopt.
Dit is precies waarom onderhoud geen luxe is. Een lek als dit komt een paar keer per jaar voorbij, meestal op een moment dat je zelf met iets anders bezig bent. Weet je niet zeker of jouw site al veilig is, of wil je dat iemand het voor je nakijkt? Neem contact met ons op. Een PHP-check en update voor een bestaande site doen we meestal binnen één werkdag.
Conclusie
Het PHP-lek van oktober 2026 is ernstig, maar ook overzichtelijk: er is een fix, en je kunt zelf in twee minuten zien of je die hebt. Wacht er niet mee tot “na het weekend”.
Drie dingen om te onthouden:
- Controleer het volledige PHP-versienummer via Gereedschap > Sitediagnose > Informatie > Server. Veilig is 8.5.12, 8.4.27, 8.3.36 of 8.2.35 (of hoger).
- WordPress, thema en plugins updaten dicht dit lek niet. Alleen een nieuwere PHP-versie op de server doet dat.
- Zit je nog op 8.1 of 8.2? Stap in één keer door naar 8.3 of 8.4, anders sta je in december weer voor dezelfde klus.
Twijfel je, of heb je geen zin om dit zelf uit te zoeken? Neem contact met ons op. We kijken vrijblijvend met je mee.
Veelgestelde vragen
Mijn site werkt gewoon. Ben ik dan veilig?
Nee, daar zegt dat niets over. Het lek zit in PHP op de server, niet in iets wat je aan de voorkant ziet. Een site kan er perfect uitzien en toch kwetsbaar zijn. Het enige dat telt is het versienummer.
Helpt een securityplugin zoals Wordfence tegen dit lek?
Niet volledig. Een securityplugin draait bínnen PHP en kan dus niet beschermen tegen een fout in PHP zelf. Sommige firewalls blokkeren bekende aanvalspatronen, maar dat is een pleister, geen oplossing. Update PHP en houd de plugin als extra laag.
Waarom waren sommige websites op 21 oktober offline?
Een aantal organisaties heeft hun site uit voorzorg uit de lucht gehaald tot de fix beschikbaar was. Dat betekent niet dat die sites gehackt waren. Andersom geldt hetzelfde: een site die online was is daarmee niet bewezen veilig.
Ik draai PHP 8.1. Krijg ik ook een update?
Niet van het PHP-project zelf; 8.1 wordt niet meer onderhouden. Het is mogelijk dat sommige hosters de fix alsnog inbouwen in hun eigen 8.1-pakketten. Vraag dat na bij je hoster. Beter is om nu over te stappen naar 8.3 of 8.4.
Kan ik PHP gewoon zelf omzetten in mijn hostingpaneel?
Ja, bij de meeste hosters wel. Maak eerst een back-up, werk WordPress en je plugins bij en zet dan de versie om. Blijf je binnen dezelfde reeks, dan is de kans op problemen klein. Wissel je van reeks, test dan goed of laat het een WordPress specialist doen.
Hoe snel moet dit?
Vandaag. De technische details zijn openbaar en er circuleert code die het lek probeert te misbruiken. Elke dag dat een kwetsbare versie draait, is een dag waarop een geautomatiseerde scan je site kan vinden.

Over de auteur
Leon
Oprichter & WordPress Developer
Leon Katz richtte WP Agency op vanuit zijn passie voor WordPress en webdevelopment. Met meer dan 20 jaar ervaring in de technische sector helpt hij bedrijven…
Meer weten over deze auteur →