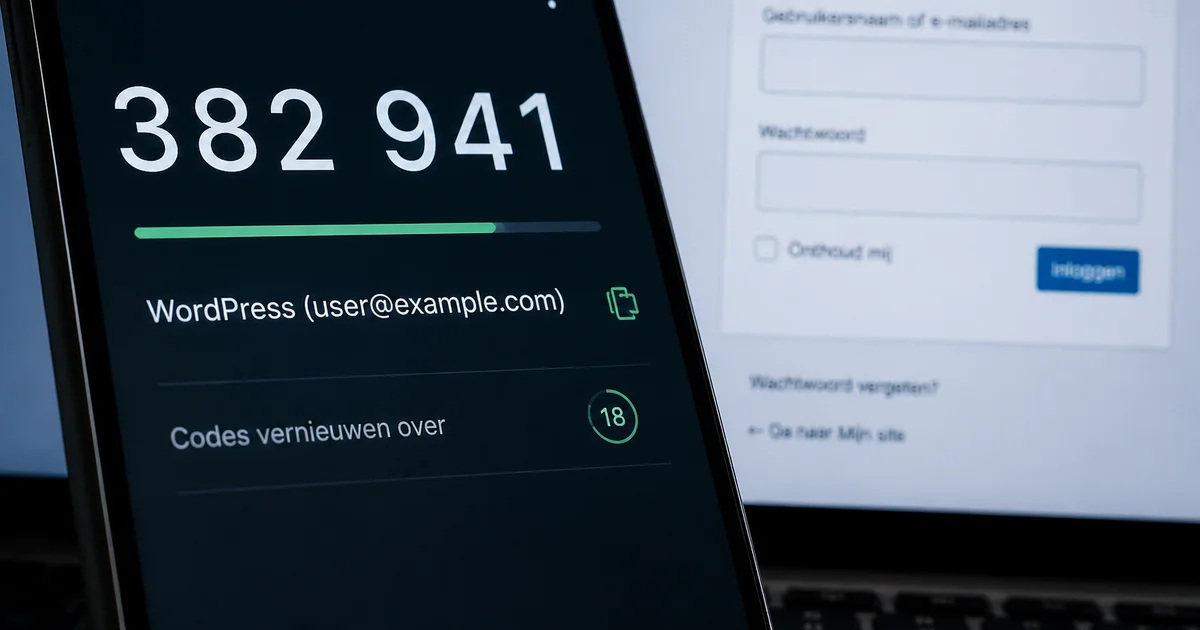
WordPress 2FA voegt een tweede verificatiestap toe aan het inlogproces: naast een wachtwoord is er een tijdelijke code nodig, afkomstig uit een app of via e-mail. Daarmee is een gestolen of gelekt wachtwoord op zichzelf niet meer genoeg om toegang te krijgen.
Bij klanten die bij ons binnenkomen, blijkt vaak dat men simpelweg niet wist dat tweefactorauthenticatie beschikbaar is voor WordPress. Het was zelden een bewuste afweging om het niet te gebruiken. De vraag is dan ook niet óf het nuttig is, maar voor welke accounts het nodig is en wie het inricht.
Wat tweefactorauthenticatie doet en wat niet
De kern van 2FA is eenvoudig: naast het wachtwoord is er een tweede stap nodig. Die tweede stap is iets wat alleen de rechtmatige gebruiker op dat moment in handen heeft. Denk aan een code die regelmatig verandert in een authenticator-app, of een code die per e-mail wordt verstuurd. Wie het wachtwoord kent maar de code niet heeft, komt niet binnen.
Wat 2FA niet doet, is minstens zo belangrijk om te weten. In onze praktijk is een verouderde plugin in ongeveer 75 procent van de gevallen de toegangsweg geweest bij een gehackte site. Tweefactorauthenticatie beschermt niet tegen een kwetsbaarheid in een verouderde plugin. Het dekt de accountkant af, niet de codekant. Wie dat volledige verhaal wil begrijpen, vindt het terug in het artikel over hoe je WordPress preventief beveiligt.
WordPress heeft 2FA niet standaard ingebouwd
Dit is het punt waar het in de praktijk op vastloopt. WordPress levert 2FA niet als standaard functionaliteit. De mogelijkheid wordt toegevoegd via een plugin, en na installatie gelden de instellingen per gebruiker. Elke gebruiker configureert zijn eigen tweede factor. Dat betekent dat de maatregel even sterk is als de zwakste schakel in je gebruikerslijst.
Dat je 2FA moet instellen via een plugin is ook de reden dat je een weloverwogen keuze maakt voordat je begint. Voor de keuze tussen beschikbare security-plugins is een apart artikel beschikbaar. Hier gaat het over de maatregel zelf.
De methode bepaalt hoe betrouwbaar het werkt
Er zijn twee gangbare methoden: een authenticator-app of codes per e-mail. Het verschil daartussen is praktisch relevant.
Een authenticator-app genereert codes op het apparaat van de gebruiker zelf. Er is geen bericht vanaf de website nodig om een code te ontvangen, waardoor deze methode onafhankelijk is van de mailafhandeling.
Codes per e-mail werken anders. De website moet die e-mail betrouwbaar kunnen versturen, en dat is niet vanzelfsprekend. Als de mailconfiguratie niet op orde is, komt de code niet aan of belandt hij in de spammap. Voor de gebruiker lijkt 2FA dan defect, terwijl het probleem bij de mailafhandeling ligt. Aanpassingen daarvoor lopen via de hostingpartij. Dat is geen tekortkoming van de hostingpartij, maar een configuratievraag die vaak gewoon nog niet gesteld is.
De afweging vooraf: een authenticator-app is stabieler in gebruik, maar vereist dat elke gebruiker een app installeert op zijn telefoon. Codes per e-mail vragen minder van de gebruiker, maar meer van de mailinfrastructuur achter de website.
2FA inrichten in WordPress
Omdat WordPress tweefactorauthenticatie niet standaard aan boord heeft, wordt het toegevoegd via een plugin. Wij werken in de praktijk met WP 2FA, beschikbaar via de officiële WordPress-pluginmap. Dat is de keuze die past bij hoe wij werken.
Na installatie geldt de instelling per gebruiker: elke gebruiker richt zijn eigen tweede factor in. Bij het inrichten kies je tussen een authenticator-app en codes per e-mail — de afweging die hierboven aan bod komt. De maatregel is daarmee zo sterk als de zwakste schakel in de gebruikerslijst. Zolang niet elke gebruiker 2FA heeft ingeschakeld, blijft er een account zonder die extra stap.
Een terugvaloptie hoort geregeld te zijn voordat 2FA wordt geactiveerd. Wat dat inhoudt en waarom het ertoe doet, staat verderop in dit artikel.
Voor welke accounts is het relevant?
De meest voor de hand liggende accounts zijn beheerdersaccounts. Iemand met beheerderstoegang kan de volledige website aanpassen, plugins installeren of verwijderen, en gebruikers toevoegen. Wat er met zo’n account mogelijk is, bepaalt hoe zwaar de toegang beschermd moet worden.
De afweging wordt complexer bij accounts die door meer dan één persoon worden gebruikt. Gedeelde inloggegevens en 2FA zijn lastig te combineren. Hetzelfde geldt voor accounts van externe partijen, zoals een ontwikkelaar of een bureau dat periodiek toegang heeft. Dan is het niet alleen een technische vraag maar ook een organisatorische: wie beheert de tweede factor, en wat gebeurt er als die persoon vertrekt?
Een nuttige aanvulling op 2FA is het beperken van het aantal mislukte inlogpogingen.
Zonder terugvalscenario sluit je jezelf buiten
Wie 2FA activeert zonder terugvaloptie, loopt het risico zichzelf buiten te sluiten. Dat klinkt als een zeldzame situatie. Maar het is een van de meest voorkomende praktische problemen na het inschakelen van tweefactorauthenticatie: de telefoon is kwijt, de app is niet geback-upt, of de e-mailcodes komen niet aan.
Hoe het herstel eruitziet, hangt af van hoe de plugin is geconfigureerd. Sommige oplossingen bieden herstelcodes die je eenmalig kunt opslaan. Lukt dat niet, dan is er iemand nodig met beheertoegang tot de omgeving om de situatie op te lossen. Dat is een reden om dit te regelen voordat 2FA wordt aangezet, niet erna.
Bij ons staat tweefactorauthenticatie standaard aan voor beheeraccounts. Hoe we dat voor klanten inrichten staat beschreven bij onze WordPress-support. Het bredere kader van beveiliging, van inlogbeveiliging tot herstel na een incident, is terug te vinden in ons overzicht van WordPress beveiligen en een gehackte site herstellen.
De beslissing die overblijft: voor welke accounts is 2FA nodig, welke methode past bij de situatie van jouw website en jouw gebruikers, en wie richt het in als het niet werkt zoals verwacht?
Veelgestelde vragen
Voorkomt 2FA dat je site gehackt wordt? Niet volledig. Tweefactorauthenticatie beschermt de accounttoegang: een gestolen wachtwoord is op zichzelf onvoldoende om binnen te komen. Maar niet elke aanval loopt via het inlogscherm. Er zijn toegangswegen waarbij 2FA geen rol speelt. Het dekt één risico af, niet het geheel.
Waarom komt de 2FA-code niet aan? Als codes per e-mail worden verstuurd, is de website afhankelijk van een correct geconfigureerde mailinfrastructuur. Is die niet op orde, dan belandt de code in de spammap of komt hij helemaal niet aan. Het probleem ligt dan niet bij 2FA zelf, maar bij de mailafhandeling van de website. Aanpassingen daarvoor lopen via de hostingpartij. Een authenticator-app omzeilt dit probleem, omdat die geen e-mail nodig heeft.
Welke plugin gebruik je voor 2FA in WordPress? Wij werken in de praktijk met WP 2FA, beschikbaar via de officiële WordPress-pluginmap. Dat is de keuze die past bij hoe wij werken.
Geldt 2FA ook voor klantaccounts in een webshop? In het artikel gaat het over accounts met beheertoegang, omdat die de volledige website kunnen aanpassen. Klantaccounts in een webshop hebben doorgaans beperktere rechten. De afweging blijft dezelfde: wat er met een account mogelijk is, bepaalt hoe zwaar de toegang beschermd moet worden.

Over de auteur
Leon
Oprichter & WordPress Developer
Leon Katz richtte WP Agency op vanuit zijn passie voor WordPress en webdevelopment. Met meer dan 20 jaar ervaring in de technische sector helpt hij bedrijven…
Meer weten over deze auteur →